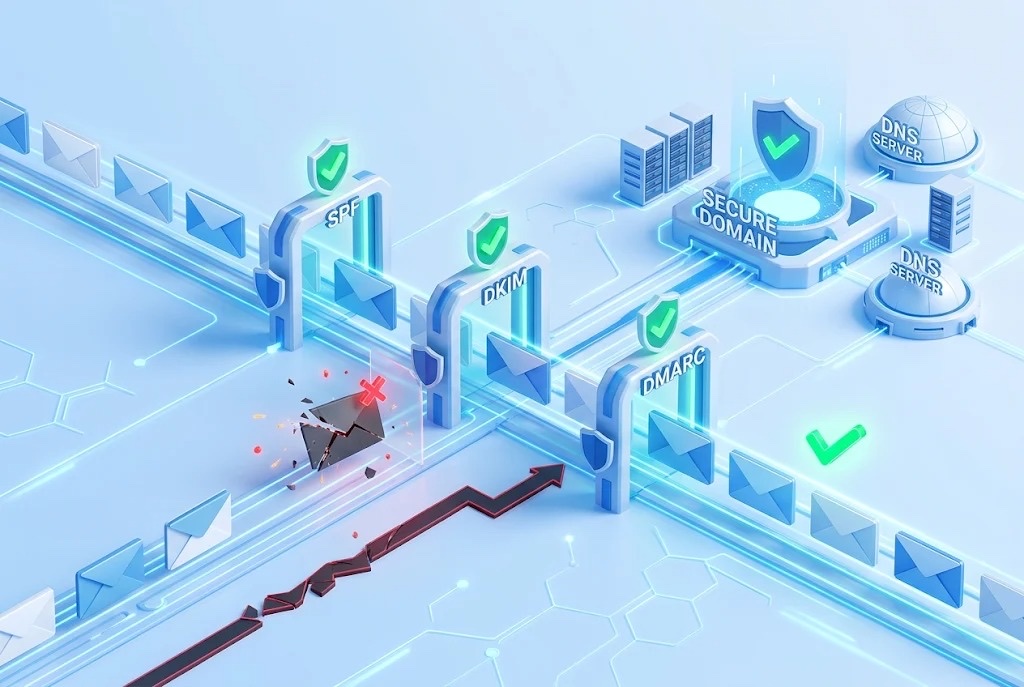
Bir müşteriniz, sizin alan adınızdan gelmiş gibi görünen bir fatura e-postası alıyor ve ödemeyi başka bir IBAN’a yapıyor. Aynı hafta satış ekibiniz, teklif e-postalarının karşı tarafta spam klasöründe beklediğini fark ediyor. Bu iki sorun farklı görünse de çoğu zaman aynı yere çıkar: alan adınızın DNS’inde eksik ya da yanlış yapılandırılmış üç kayıt. SPF, DKIM ve DMARC’ı bir kez doğru kurduğunuzda hem sahte e-postaları zorlaştırır hem de meşru postalarınızın gelen kutusuna ulaşma ihtimalini ciddi biçimde artırırsınız.
E-posta Spoofing Nedir ve Neden Hâlâ Bu Kadar Kolay?
E-posta spoofing nedir sorusunun kısa cevabı şu: gönderen adresini sahteleyerek bir mesajı başka birinden geliyormuş gibi göstermek. SMTP protokolü 1980’lerde tasarlandığında kimlik doğrulama diye bir dert yoktu; "Kimden" alanına ne yazarsanız o görünür. Bugün de durum temelde aynı. Saldırganın sizin sunucunuza erişmesine gerek yok, kendi sunucusundan sizin adresinizle mesaj gönderebilir.
Sahada en sık gördüğümüz senaryo CEO ya da finans müdürü taklidi. Mesaj kısa, aciliyet hissi yüksek ve genellikle mobil cihazda okunacak şekilde yazılmış. Alıcı tarafındaki posta sunucusunun bu mesajı reddetmesi için elinde bir referans olması gerekir. O referansı veren de alan adının sahibi, yani sizsiniz.
SPF: Alan Adınız Adına Kimin Gönderebileceğini İlan Etmek
SPF (Sender Policy Framework), DNS’e eklediğiniz bir TXT kaydıyla "Bu alan adı adına yalnızca şu sunucular posta gönderebilir" dediğiniz mekanizmadır. Alıcı sunucu, gelen mesajın IP adresini bu listeyle karşılaştırır.
spf kaydı nasıl eklenir diye soranlara verdiğimiz pratik sıra şöyle:
- Önce envanter çıkarın: kurumsal posta servisi, pazarlama aracı, CRM, fatura sistemi, destek platformu, hatta yazıcıların tarama-e-posta özelliği. Unutulan her kaynak ileride bir teslim sorunu demek.
- Tek bir TXT kaydı oluşturun. Örneğin Google Workspace kullanan bir kurum için "v=spf1 include:_spf.google.com ~all" başlangıç noktasıdır; diğer servislerin "include" ifadelerini aynı kayda ekleyin.
- Alan adında yalnızca bir SPF kaydı olduğundan emin olun. İki ayrı "v=spf1" kaydı, ikisini de geçersiz kılar.
- DNS sorgu sayısını kontrol edin. SPF, değerlendirme sırasında en fazla 10 DNS sorgusuna izin verir; her "include" bu sayıyı artırır ve sınır aşılınca sonuç "permerror" olur.
Sondaki "~all" (softfail) ile "-all" (fail) arasındaki fark tartışılır durur. DMARC devredeyken pratikte asıl kararı DMARC politikası verdiği için "~all" ile başlamak, envanter netleşince sıkılaştırmak makul bir yoldur.
SPF’in bir zaafı var: yalnızca zarf göndericisini (Return-Path) kontrol eder, kullanıcının gördüğü "Kimden" adresini değil. Ayrıca mesaj yönlendirildiğinde genellikle kırılır. Tek başına yetmemesinin sebebi bu.
DKIM Nedir, İmza Neyi Kanıtlar?
dkim nedir sorusuna en sade cevap: giden her e-postaya eklenen dijital imza. Gönderen sunucu, mesajın başlıklarını ve gövdesini özel anahtarla imzalar; alıcı sunucu, DNS’te yayımladığınız açık anahtarla bu imzayı doğrular. İmza tutuyorsa iki şey kanıtlanmış olur: mesaj o alan adının yetkilendirdiği bir sistemden çıkmıştır ve yolda değiştirilmemiştir.
DKIM kurulumunda dikkat edilmesi gereken birkaç ayrıntı var. Anahtar uzunluğu olarak 2048 bit tercih edin; bazı DNS panelleri uzun TXT değerlerini bölmenizi isteyebilir, bunu yanlış yapmak imzayı geçersiz kılar. Her gönderim servisi için ayrı bir seçici (selector) kullanın ki bir servisi bıraktığınızda yalnızca onun anahtarını kaldırabilesiniz. Pazarlama araçlarında sık yapılan hata, servisin kendi alan adıyla imzalamasına izin vermek. Teknik olarak DKIM "geçer" ama sizin alan adınızla hizalanmadığı için DMARC açısından bir anlam taşımaz.
DKIM, yönlendirmelere SPF’e göre çok daha dayanıklıdır. Mesaj içeriğine dokunulmadığı sürece imza geçerliliğini korur.
DMARC Nedir? Hizalama, Politika ve Raporlar
dmarc nedir sorusu genellikle "üçüncü bir kayıt daha mı?" tepkisiyle gelir. Oysa DMARC, SPF ve DKIM’i anlamlı kılan katmandır. İki iş yapar. Birincisi hizalama: SPF ya da DKIM’in geçmesi yetmez, doğrulanan alan adının kullanıcının gördüğü "Kimden" alan adıyla eşleşmesi gerekir. Spoofing’i gerçekten engelleyen kısım budur. İkincisi politika: doğrulama başarısız olursa alıcı sunucunun ne yapacağını söylersiniz. "p=none" yalnızca izler, "p=quarantine" spam klasörüne yönlendirir, "p=reject" mesajı reddeder.
Bir de görünürlük boyutu var. "rua" etiketiyle belirttiğiniz adrese alıcı sağlayıcılar toplu raporlar gönderir. Bu XML raporları, alan adınız adına kimin, hangi IP’lerden posta gönderdiğini gösterir. Çoğu kurum, kendi haberi olmadan alan adını kullanan bir servisi ilk kez bu raporlarda görür.
Standart tarafında da bir gelişme var: DMARC’ın güncellenmiş sürümü (DMARCbis), 2026 baharında RFC 9989 numarasıyla IETF standart yoluna taşındı. Kayıtlar hâlâ "v=DMARC1" ile başlıyor; ancak "pct" gibi bazı etiketler artık dikkate alınmıyor, test modu için "t" ve var olmayan alt alan adları için "np" gibi yeni etiketler geldi. Kademeli geçişi "pct" ile planlıyorsanız bu değişikliği hesaba katın.
Büyük Posta Sağlayıcılarının Beklentileri Değişti
Bu kayıtlar artık yalnızca güvenlik ekibinin "olsa iyi olur" listesinde değil. Google ve Yahoo, Şubat 2024’ten itibaren toplu gönderim yapanlardan (günde 5.000 ve üzeri mesaj) SPF ve DKIM’in birlikte geçmesini, en az "p=none" düzeyinde bir DMARC kaydını ve hizalamayı istiyor. Microsoft da Outlook.com tarafında benzer kuralları Mayıs 2025’te devreye aldı. Pazarlama e-postalarında tek tıkla abonelikten çıkma ve düşük spam şikâyet oranı da bu beklentilerin parçası.
Günde 5.000 mesajın altında kalan bir kurum için de tablo farklı değil. Sağlayıcıların filtreleri kimlik doğrulaması eksik postaya giderek daha şüpheyle bakıyor; kural size resmen uygulanmasa bile teslim oranınız etkileniyor.
Sıkça Sorulan Sorular
DMARC kaydı nasıl oluşturulur?
DNS’te "_dmarc.alanadiniz.com" adına bir TXT kaydı açıp "v=DMARC1; p=none; rua=mailto:dmarc@alanadiniz.com" gibi bir değerle başlayabilirsiniz. Bu aşamada hiçbir posta engellenmez, yalnızca rapor toplanır. Raporlarda tüm meşru kaynakların hizalı şekilde geçtiğini gördükten sonra politikayı "quarantine", ardından "reject" düzeyine çekin.
SPF kaydı olmazsa ne olur?
Alıcı sunucu, mesajın yetkili bir kaynaktan gelip gelmediğini SPF ile kontrol edemez. Bu durumda postalarınızın spam klasörüne düşme ya da reddedilme ihtimali artar, alan adınızı taklit etmek de kolaylaşır. Büyük sağlayıcılara yüksek hacimde gönderim yapıyorsanız SPF eksikliği doğrudan teslim sorununa dönüşür.
E-postalarım neden spam’e düşüyor?
En sık sebepler eksik ya da hizasız SPF/DKIM, hiç olmayan bir DMARC kaydı ve listede unutulmuş bir gönderim servisidir. Kimlik doğrulama tamam olsa bile yüksek şikâyet oranı, eski ve temizlenmemiş alıcı listeleri ya da içerikte aşırı link ve görsel kullanımı da etkili olur. Teşhise DMARC raporları ve Google Postmaster Tools ile başlamak işinizi kısaltır.
İlk Haftalarda Nereden Başlamalı?
Bu işi bir günde bitirmeye çalışmak, genellikle pazartesi sabahı faturaların gitmediğini fark etmekle sonuçlanır. Sağlıklı bir geçiş planı kabaca şöyle ilerler:
- İlk hafta: gönderim kaynaklarının envanterini çıkarın, SPF’i tek kayıtta toplayın, her servis için DKIM’i kendi alan adınızla etkinleştirin.
- İkinci hafta: "p=none" ile DMARC’ı yayımlayın ve raporları düzenli okumaya başlayın.
- Sonraki haftalar: raporlar temizlendikçe önce "quarantine", sonra "reject" politikasına geçin; kullanılmayan alt alan adları için de reddetme politikası tanımlayın.
En çok zamanı alan kısım teknik ayar değil, kurum içinde "bu e-postayı hangi sistem gönderiyor?" sorusunun cevabını bulmak. O yüzden BT, pazarlama ve finans ekiplerini en baştan masaya almak işi hızlandırır. Google Workspace kullanan kurumlar için Global IT, bu kayıtların yapılandırılmasında ve DMARC raporlarının yorumlanmasında destek verebilir.